Hệ Sinh Thái C168: Pháp Lý Quốc Tế Isle of Man & Kiến Trúc Đám Mây 0.01s
Hệ sinh thái C168 kết hợp tiêu chuẩn pháp lý từ Isle of Man (GSC) với hạ tầng điện toán đám mây có tốc độ xử lý nội bộ 0.01 giây.
Khung pháp lý và kiến trúc kỹ thuật được xây dựng đồng bộ nhằm tăng tính minh bạch dữ liệu, duy trì khả năng vận hành ổn định và hỗ trợ xử lý giao dịch nhanh.
Giá trị thực tế của khung pháp lý Isle of Man tại C168
Giấy phép từ Ủy ban Giám sát Isle of Man (GSC) tại C168 không phải là một chứng chỉ trưng bày, mà là cơ chế giám sát tài chính và thuật toán có tính cưỡng chế pháp lý cao.
Khác với các giấy phép thương mại thông thường, GSC áp dụng các tiêu chuẩn tương đương ngành ngân hàng để kiểm soát rủi ro vận hành.
Cơ chế tách biệt dòng tiền theo đạo luật OGRA 2001
Theo Đạo luật Quy định Trò chơi Trực tuyến (OGRA 2001) của Isle of Man, nền tảng áp dụng cơ chế tách biệt quỹ (Ring-fencing).
Số dư người dùng được lưu tại các tài khoản ủy thác độc lập (Trust Accounts), tách riêng khỏi nguồn vốn vận hành của doanh nghiệp.
Trong trường hợp đơn vị vận hành gặp sự cố tài chính, quỹ này được bảo vệ để phục vụ việc hoàn trả số dư cho người dùng.
Cơ chế đồng thời được kiểm toán, đối soát định kỳ nhằm hạn chế việc sử dụng tiền khách hàng cho hoạt động nội bộ.
Quy trình kiểm toán thuật toán từ các tổ chức độc lập
Ủy ban GSC yêu cầu thuật toán xử lý kết quả trên hệ sinh thái C168 phải được kiểm định bởi các tổ chức độc lập như GLI hoặc eCOGRA.
Sau khi đạt chuẩn, mã nguồn được niêm phong bằng chữ ký số (Cryptographic Hash) nhằm hạn chế việc tự ý chỉnh sửa trong quá trình vận hành.
Tiêu chuẩn kiểm định RNG và tính toàn vẹn dữ liệu
Bộ tạo số ngẫu nhiên (RNG) của hệ thống phải trải qua hàng triệu chu kỳ chạy thử nghiệm (Monte Carlo simulations) để chứng minh tính độc lập thống kê.
Máy chủ của GSC kết nối trực tiếp qua cổng API chuyên dụng để giám sát biến động dữ liệu theo thời gian thực, phát hiện ngay lập tức nếu độ lệch chuẩn vượt ngưỡng cho phép.
Giao thức chống rửa tiền AML theo chuẩn FATF
Hệ thống tuân thủ nghiêm ngặt quy định chống rửa tiền (AML) của Lực lượng Đặc nhiệm Tài chính (FATF).
Các giao dịch bất thường hoặc có dấu hiệu chia nhỏ dòng tiền đều bị thuật toán quét tự động, giữ lại để xác minh nguồn gốc nhằm bảo vệ sự trong sạch của toàn bộ dòng chảy tài chính trên nền tảng.
| Tiêu chí đánh giá | Tiêu chuẩn Isle of Man (GSC) tại C168 | Giấy phép khu vực pháp lý phổ thông |
| Bảo vệ tiền gửi người dùng | Bắt buộc tách biệt 100% vào tài khoản ủy thác (Ring-fenced) | Không bắt buộc hoặc chỉ yêu cầu ký quỹ một phần nhỏ |
| Kiểm toán thuật toán RNG | Kiểm định bắt buộc bởi đơn vị độc lập (GLI, eCOGRA) | Tự công bố hoặc kiểm định một lần duy nhất khi xin phép |
| Yêu cầu hạ tầng máy chủ | Phải đặt máy chủ định tuyến hoặc bản sao dữ liệu tại Isle of Man | Tự do đặt máy chủ tại bất kỳ quốc gia nào |
| Cơ chế giải quyết tranh chấp | GSC trực tiếp thụ lý và phán quyết dựa trên nhật ký hệ thống | Thông qua đơn vị trung gian thứ ba, thời gian xử lý kéo dài |
Giải phẫu kiến trúc đám mây đạt độ trễ 0.01 giây của C168
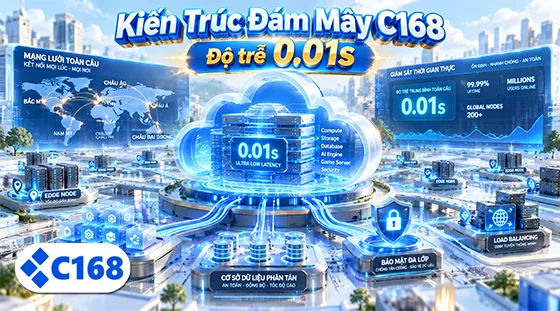
Mốc 0.01 giây (10 mili giây) tại nền tảng phản ánh thời gian xử lý giao dịch tại lõi máy chủ kết hợp với hệ thống điện toán biên, không phải độ trễ truyền dữ liệu xuyên lục địa.
Sự phân biệt này giúp đánh giá chính xác hơn năng lực xử lý thực tế của hạ tầng.
Mạng lưới điện toán biên và định tuyến Anycast
Do độ trễ vật lý giữa Đông Nam Á và châu Âu có thể đạt 150–200ms, thương hiệu kết hợp Điện toán biên (Edge Computing) với định tuyến BGP Anycast tại các cụm máy chủ như Singapore, Tokyo và Hong Kong.
Yêu cầu từ người dùng được chuyển đến nút biên gần nhất để xác thực phiên và phản hồi giao diện, thay vì phải truyền trực tiếp về máy chủ gốc.
Cơ chế này giúp giảm đáng kể độ trễ và duy trì trải nghiệm ổn định khi mạng nội địa biến động.
Xử lý giao dịch thời gian thực bằng kiến trúc Microservices
Thay vì sử dụng kiến trúc nguyên khối (Monolithic) dễ sập toàn hệ thống khi quá tải, C168 chia nhỏ nền tảng thành hàng trăm dịch vụ vi mô (Microservices) chạy trên nền tảng điều phối Kubernetes.
Từng tác vụ như đăng nhập, cập nhật số dư, hay khớp lệnh đều có cụm tài nguyên xử lý riêng biệt và tự động nhân bản (Auto-scaling) chỉ trong vài giây khi lượng truy cập tăng đột biến.
Cơ chế lưu trữ trên RAM với Redis và Apache Kafka
Để giảm độ trễ khi xử lý lượng lớn tác vụ đồng thời, nền tảng đưa dữ liệu trạng thái lên bộ nhớ RAM thông qua Redis Enterprise, kết hợp Apache Kafka để truyền luồng sự kiện.
Kiến trúc này giúp hạn chế phụ thuộc vào thao tác đọc/ghi ổ cứng và tối ưu tốc độ truy xuất xuống mức dưới 1 mili giây.
Giao thức truyền tải hai chiều WebSockets và gRPC
Thay cho HTTP Polling phải liên tục gửi yêu cầu làm mới, C168 sử dụng WebSockets để duy trì kết nối hai chiều giữa thiết bị và máy chủ.
Bên trong hạ tầng đám mây, gRPC hỗ trợ truyền dữ liệu nhẹ và nhanh hơn, qua đó giảm tải gói tin và tối ưu mức tiêu thụ tài nguyên trên thiết bị di động.
| Tầng kiến trúc kỹ thuật | Công nghệ cốt lõi triển khai | Thời gian xử lý trung bình | Tác dụng thực tế trên thiết bị di động |
| Tầng định tuyến biên (Edge) | BGP Anycast & Cloudflare Enterprise | 2ms – 5ms | Kết nối tự động vào máy chủ gần nhất, chống tấn công DDoS |
| Tầng giao tiếp dữ liệu | WebSockets & HTTP/3 (QUIC) | 1ms – 3ms | Dữ liệu nhảy số theo thời gian thực, không cần tải lại trang |
| Tầng xử lý lõi (Core Engine) | Microservices, gRPC & Apache Kafka | 0.5ms – 1.5ms | Khớp lệnh tức thời, không nghẽn cổ chai giờ cao điểm |
| Tầng truy xuất bộ nhớ | In-memory Database (Redis Cluster) | < 0.5ms | Cập nhật biến động số dư tài khoản ngay lập tức |
Sự kết hợp giữa tuân thủ pháp lý và an toàn hạ tầng tại C168
Tại nhà cái, kiến trúc đám mây được thiết kế để phục vụ trực tiếp cho các yêu cầu khắt khe của giấy phép Isle of Man.
Một nền tảng không thể duy trì giấy phép GSC nếu hệ thống máy chủ để xảy ra mất mát dữ liệu giao dịch hoặc rò rỉ thông tin định danh của người dùng.
Mã hóa dữ liệu đầu cuối theo tiêu chuẩn PCI-DSS
Dữ liệu trao đổi giữa thiết bị và hệ thống nền tảng được bảo vệ bằng TLS 1.3, trong khi thông tin thanh toán được xử lý theo các yêu cầu bảo mật của PCI-DSS Level 1.
Mật khẩu và dữ liệu nhạy cảm không được lưu dưới dạng Plaintext mà được băm kèm Salt ngẫu nhiên.
Các khóa và thông tin bảo mật quan trọng được quản lý qua mô-đun HSM, giúp hạn chế nguy cơ truy cập trái phép ngay cả từ bên trong hệ thống.
Cơ chế chịu lỗi đa vùng và chuyển đổi dự phòng tự động
Để hạn chế gián đoạn giao dịch, nền tảng triển khai kiến trúc Multi-AZ và Multi-Region trên nền tảng Hybrid Cloud.
- Sao lưu đồng bộ: Dữ liệu số dư được ghi đồng thời tại nhiều trung tâm dữ liệu trước khi xác nhận giao dịch.
- Chuyển đổi dự phòng: Khi một cụm máy chủ gặp sự cố, lưu lượng được tự động chuyển sang hệ thống dự phòng nhằm duy trì phiên hoạt động.
- Nhật ký bất biến: Lịch sử giao dịch được lưu theo cơ chế WORM (Write-Once-Read-Many), hỗ trợ đối soát và kiểm tra khi cần.
Cách người dùng tự kiểm chứng thông số của C168 trên thực tế
Người dùng có thể chủ động kiểm tra thông tin pháp lý và hiệu năng kỹ thuật của C168 thay vì chỉ dựa vào nội dung giới thiệu từ nền tảng.
- Tra cứu giấy phép: Truy cập cổng thông tin chính thức của GSC Isle of Man, tìm tên pháp nhân vận hành để kiểm tra trạng thái và phạm vi giấy phép.
- Kiểm tra con dấu điện tử: Chứng nhận hợp lệ tại chân trang cần dẫn đến trang xác thực chính thức, thay vì chỉ hiển thị dưới dạng hình ảnh tĩnh.
- Đo phản hồi qua trình duyệt: Sử dụng DevTools, thẻ Network và mục WS để theo dõi kết nối WebSockets cũng như thời gian trao đổi dữ liệu thực tế.
- Xác thực TLS: Kiểm tra chứng chỉ bảo mật trên trình duyệt để xác định giao thức mã hóa và đơn vị phát hành chứng chỉ.
Việc kết hợp giữa cơ chế giám sát pháp lý và hạ tầng đám mây giúp người dùng có thêm cơ sở để đánh giá tính minh bạch, độ ổn định và khả năng bảo vệ dữ liệu của hệ thống.