C168 tối giản quá trình tạo tài khoản bằng cơ chế kích hoạt nhanh, đồng thời bổ sung lớp bảo mật kép để tăng khả năng bảo vệ thông tin và quyền truy cập.
Hai tính năng này giúp người dùng giảm bớt thao tác không cần thiết nhưng vẫn duy trì mức độ an toàn trong quá trình sử dụng.
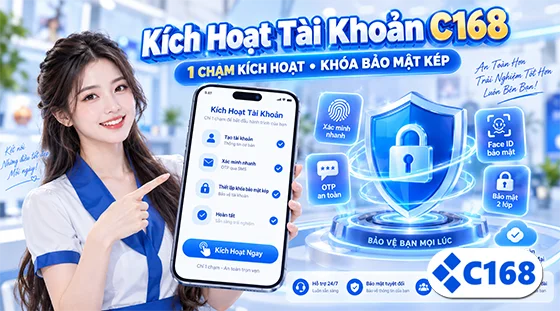
Cơ chế kích hoạt tài khoản 1 chạm hoạt động ra sao?
Cơ chế “1 chạm” (One-Touch) cho phép người dùng tạo tài khoản C168games.com thông qua dữ liệu định danh từ các nền tảng liên kết như Google hoặc Telegram.
Thay vì nhập thủ công nhiều trường thông tin, hệ thống tiếp nhận dữ liệu cần thiết qua API để rút ngắn quá trình đăng ký.
Dữ liệu truyền qua kết nối mã hóa và chỉ phục vụ cho bước xác thực cần thiết. Cách triển khai này giúp hạn chế thao tác dư thừa, đồng thời giảm nguy cơ tạo tài khoản rác hoặc đăng ký tự động.
Với người dùng, lợi ích rõ nhất là tốc độ và sự tiện lợi. Với hệ thống, cơ chế này giúp đơn giản hóa quy trình xác minh và kiểm soát tài khoản hiệu quả hơn.
Quy trình thao tác kích hoạt 1 chạm trên thiết bị di động
Để sử dụng tính năng này, thiết bị cần duy trì trạng thái đăng nhập trên Google hoặc Telegram.
- Truy cập C168: Mở ứng dụng hoặc website trên điện thoại.
- Chọn tài khoản liên kết: Nhấn Google hoặc Telegram tại khu vực đăng ký/đăng nhập.
- Xác nhận quyền truy cập: Làm theo yêu cầu từ nền tảng liên kết để tiếp tục.
- Hoàn tất: Hệ thống xác thực và chuyển bạn vào giao diện chính.
Lưu ý: Sau khi kích hoạt, hãy kiểm tra và bổ sung chính xác thông tin cá nhân trong hồ sơ để thuận tiện cho quá trình xác minh sau này.
Vì sao mật khẩu thông thường ngày càng kém an toàn?
Mật khẩu tĩnh vẫn có thể bị lộ qua brute-force, rò rỉ dữ liệu hoặc credential stuffing. Nguy cơ càng cao nếu người dùng sử dụng cùng một mật khẩu cho nhiều nền tảng.
Khi thông tin đăng nhập bị đánh cắp, kẻ xấu có thể chiếm quyền kiểm soát tài khoản và gây thiệt hại cho số dư. Vì vậy, C168 cần thêm một lớp xác thực thứ hai thay vì chỉ phụ thuộc vào mật khẩu.
Khóa bảo mật kép và lá chắn thép cho tài sản
Khóa bảo mật kép (2FA) tại C168 sử dụng thuật toán tạo mã ngẫu nhiên theo thời gian thực (TOTP – Time-based One-Time Password).
Cứ mỗi 30 giây, một chuỗi 6 số duy nhất sẽ sinh ra trên ứng dụng của thiết bị cá nhân, yêu cầu người dùng phải nhập đúng để hoàn tất đăng nhập hoặc rút tiền.
Sự khác biệt lớn nhất của mã TOTP so với việc nhận mã OTP qua tin nhắn SMS truyền thống là tính độc lập với hạ tầng viễn thông.
Dưới đây là bảng so sánh trực quan để bạn hiểu vì sao C168 bắt buộc ứng dụng giao thức này:
| Yêu cầu kỹ thuật | Mã OTP qua SMS | Khóa 2FA (Google Authenticator) |
| Phụ thuộc sóng di động | Có (Thường xuyên nghẽn mạng, chậm tin nhắn) | Không (Hoạt động hoàn toàn ngoại tuyến) |
| Tốc độ hiển thị | Chờ từ 10 – 60 giây | Ngay lập tức, thay đổi sau mỗi 30 giây |
| Rủi ro đánh cắp (Hack) | Rất cao (Lừa đảo cấp lại sim, chặn thu sóng) | Rất thấp (Yêu cầu phải cầm trực tiếp thiết bị gốc) |
| Bảo mật sinh trắc học | Không hỗ trợ | Hỗ trợ mở khóa ứng dụng bằng FaceID/Vân tay |
Cơ chế hoạt động của thuật toán xác thực thời gian thực
Khi bạn bắt đầu liên kết 2FA, máy chủ C168 và điện thoại của bạn sẽ chia sẻ chung một “khóa bí mật” (secret key) dưới dạng mã QR.
Dựa trên chìa khóa này và thời gian của đồng hồ thế giới, cả máy chủ và điện thoại sẽ tự động tính toán ra cùng một dãy số.
Vì dãy số này thay đổi liên tục và không truyền qua mạng internet, tin tặc dù có bắt được gói tin mạng cũng không thể dùng lại mã số cũ.
Chỉ khi bạn nhập chính xác 6 số đang hiển thị trên điện thoại lên hệ thống, tài khoản mới được mở khóa.
Hướng dẫn thiết lập khóa bảo mật kép trên hệ thống C168
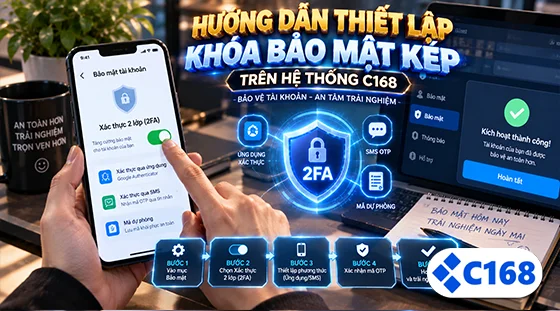
Để bật xác thực hai lớp, bạn cần cài ứng dụng tạo mã như Google Authenticator hoặc Authy trên điện thoại.
Sau đó thực hiện theo các bước:
- Lấy mã liên kết: Vào Cài đặt tài khoản > Bảo mật > Kích hoạt 2FA. Hệ thống sẽ hiển thị mã QR và khóa dự phòng.
- Quét mã: Mở ứng dụng xác thực, chọn thêm tài khoản rồi quét mã QR hoặc nhập khóa thiết lập.
- Nhập mã xác nhận: Điền dãy 6 số do ứng dụng tạo vào C168 để hoàn tất liên kết.
- Hoàn tất bảo mật: Sau khi kích hoạt, một số thao tác quan trọng có thể yêu cầu thêm mã 2FA.
Lưu ý: Hãy lưu khóa dự phòng ở nơi an toàn. Đây là thông tin quan trọng để khôi phục quyền truy cập khi mất hoặc đổi thiết bị.
Phương án xử lý khi mất thiết bị chứa mã bảo mật 2FA
Rất nhiều hội viên hoảng loạn khi làm rơi điện thoại hoặc lỡ tay xóa mất ứng dụng Authenticator, dẫn đến việc không thể rút tiền từ C168.
Trong tình huống này, bạn tuyệt đối không tạo tài khoản mới để chơi, vì hệ thống sẽ tự động khóa cả hai tài khoản do phát hiện nghi vấn rửa tiền.
Bạn có thể khôi phục lại quyền truy cập thông qua hai phương án:
Sử dụng mã khôi phục tĩnh (Backup key)
Nếu bạn đã làm theo lời khuyên ở phần trên và lưu lại chuỗi ký tự dự phòng, mọi thứ cực kỳ đơn giản.
Bạn chỉ cần mua điện thoại mới, tải lại ứng dụng Google Authenticator, chọn “Nhập khóa thiết lập” và điền đoạn mã tĩnh đó vào.
Ứng dụng sẽ tự động sinh ra mã số 6 số đúng chuẩn của tài khoản C168 cũ. Bạn đăng nhập bình thường như chưa từng có sự cố.
Khôi phục định danh qua bộ phận chăm sóc khách hàng
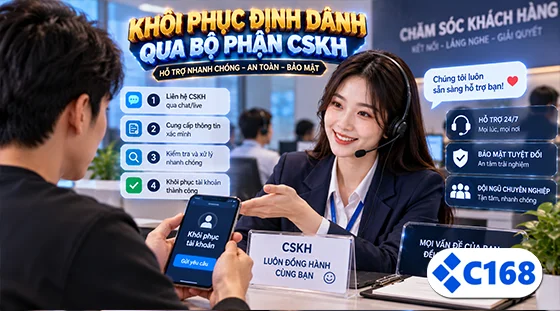
Nếu bạn không lưu mã dự phòng, cách duy nhất là nhờ can thiệp thủ công từ quản trị viên. Đây là quy trình gỡ bỏ 2FA cũ để bạn thiết lập lại cái mới.
- Liên hệ trực tiếp với bộ phận chăm sóc khách hàng C168 qua Live Chat ở ngoài màn hình đăng nhập.
- Cung cấp hình ảnh Căn cước công dân (mặt trước và mặt sau) đặt cạnh khuôn mặt của bạn (ảnh selfie).
- Cung cấp sao kê hoặc hình ảnh lịch sử giao dịch nạp tiền thành công gần nhất vào tài khoản.
Hệ thống sẽ đối soát thông tin này với dữ liệu ngân hàng bạn đã liên kết ban đầu. Nếu trùng khớp, kỹ thuật viên sẽ tiến hành gỡ bỏ mã 2FA cũ trong vòng 2 đến 12 giờ làm việc.
Quy trình này cố tình được thiết kế nghiêm ngặt và mất thời gian để ngăn chặn kẻ gian mạo danh bạn yêu cầu gỡ bảo mật.
Tối ưu hóa trải nghiệm bảo mật kết hợp sinh trắc học
2FA tăng mức độ bảo vệ tài khoản nhưng có thể gây bất tiện nếu phải lấy mã ở mỗi lần đăng nhập. Vì vậy, C168 kết hợp thêm Face ID hoặc Touch ID trên ứng dụng di động.
Sau khi bật 2FA, người dùng có thể kích hoạt đăng nhập sinh trắc học trong phần cài đặt. Những lần truy cập sau chỉ cần xác thực khuôn mặt hoặc vân tay trên thiết bị đã tin cậy.
Mã 2FA thường chỉ được yêu cầu lại khi đăng nhập trên thiết bị mới, thay đổi thông tin quan trọng hoặc thực hiện thao tác có mức rủi ro cao.
Cách kết hợp này giúp giảm bước xác thực nhưng vẫn duy trì lớp bảo mật cần thiết.
